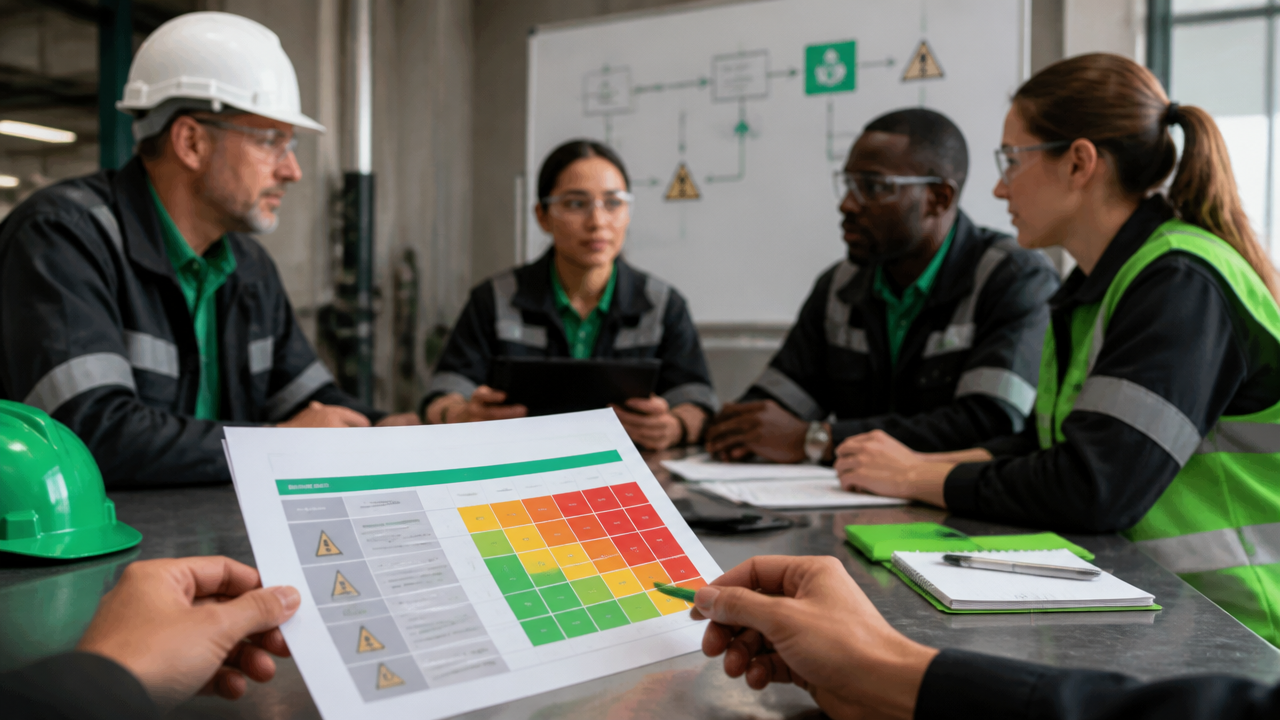
Gerenciar perigos e riscos pela ISO 45001 significa sair de uma abordagem reativa e criar um processo contínuo de prevenção. Este guia é útil para gestores de SST, RH, operações, compliance e liderança que precisam organizar critérios, responsabilidades e evidências. O objetivo não é apenas reduzir acidentes, mas tomar decisões melhores, com prioridade clara, controles mais eficazes e governança auditável.
Na prática, a norma pede que a empresa identifique perigos, avalie riscos e oportunidades, defina controles e acompanhe resultados. Quando esse ciclo é bem desenhado, a segurança deixa de depender só de inspeções pontuais e passa a fazer parte da rotina operacional. É exatamente nesse ponto que a Rekompense costuma agregar valor, conectando exigência normativa, maturidade de gestão e impacto mensurável no negócio.
Destaques que orientam uma gestão eficaz
- Perigo é a fonte de dano, risco é a combinação entre probabilidade e severidade.
- A melhor análise é a que prioriza decisões, não a que apenas gera planilhas.
- Controles devem seguir uma ordem de eficácia, com foco primeiro na eliminação e na substituição.
- Participação dos trabalhadores melhora a identificação de riscos reais do processo.
- Indicadores, investigação de incidentes e revisão periódica evitam que o sistema vire burocracia.
O que a ISO 45001 realmente exige da gestão de riscos
A norma exige método, não improviso. Em vez de tratar segurança como um conjunto disperso de checklists, a ISO 45001 estrutura a identificação de perigos, a avaliação de riscos e a definição de controles dentro de um sistema de gestão com responsabilidades, evidências e melhoria contínua.
Isso inclui olhar para atividades rotineiras e não rotineiras, terceiros, mudanças operacionais, comportamento humano, fatores organizacionais e situações de emergência. Também exige considerar oportunidades, porque melhorar segurança não é só evitar dano, mas redesenhar processos para operar com menos exposição e mais previsibilidade.
Esse desenho conversa bem com empresas que já tratam sustentabilidade e governança como temas estratégicos. Ao integrar saúde e segurança à gestão, a organização reduz fragilidade operacional, fortalece diligência e melhora sua posição perante clientes, investidores e auditorias.
Quais são as 4 etapas de uma análise de risco útil
Uma análise de risco útil cabe em quatro movimentos claros: identificar, avaliar, priorizar e controlar. Se uma dessas etapas falha, o processo perde valor e vira documento sem efeito real.
1. Identificar perigos com visão de processo
Comece pelo trabalho como ele acontece, não só pelo procedimento escrito. Observe máquinas, produtos químicos, ergonomia, circulação, terceirização, manutenção, limpeza, turnos, fadiga e interfaces entre áreas. Conversas com supervisores e operadores costumam revelar exposições que a documentação não mostra.
2. Avaliar exposição, severidade e frequência
Depois, estime quem está exposto, por quanto tempo, com que frequência e qual seria a consequência do evento. A empresa pode usar matriz qualitativa, semi quantitativa ou quantitativa, desde que os critérios sejam estáveis e comparáveis entre áreas.
3. Priorizar com critérios objetivos
Nem todo risco merece a mesma urgência. A priorização deve considerar nível de risco, obrigações legais, potencial de dano grave, número de pessoas expostas e facilidade de controle. Assim, a liderança consegue direcionar recursos para o que realmente reduz vulnerabilidade.
4. Definir controles, responsáveis e verificação
Risco sem plano de ação é só diagnóstico. Cada medida precisa de responsável, prazo, evidência e critério de eficácia. Sem essa amarração, a organização repete inspeções e mantém o mesmo problema aberto por meses.
Como identificar perigos sem depender apenas de auditorias
A identificação de perigos deve ser contínua e distribuída. Auditorias internas ajudam, mas não substituem observação de campo, investigação de quase acidentes, análise de mudanças e escuta ativa dos trabalhadores.
Um caminho prático é combinar fontes diferentes: APR, inspeções, análise de incidentes, ordens de manutenção, dados de absenteísmo, relatos de desconforto ergonômico e desvios operacionais. Quando essas entradas são cruzadas, surgem padrões que uma vistoria isolada dificilmente captaria.
Também vale revisar momentos críticos, como partida de equipamentos, setups, paradas, limpeza, trabalho em altura, espaço confinado e contratação de terceiros. Em muitas empresas, o risco mais alto aparece justamente nas atividades menos frequentes, porque elas escapam do hábito e do controle cotidiano.
Qual é a melhor forma de priorizar controles
A melhor forma de priorizar controles é seguir a ordem de eficácia, não a conveniência operacional. O modelo de hierarquia de controles do NIOSH organiza as medidas em cinco níveis: eliminação, substituição, controles de engenharia, controles administrativos e EPI.
Na prática, isso significa evitar começar pelo equipamento de proteção individual quando o processo pode ser redesenhado. Segundo o próprio NIOSH, eliminação, substituição e controles de engenharia tendem a ser mais eficazes porque reduzem a exposição sem depender tanto de comportamento humano.
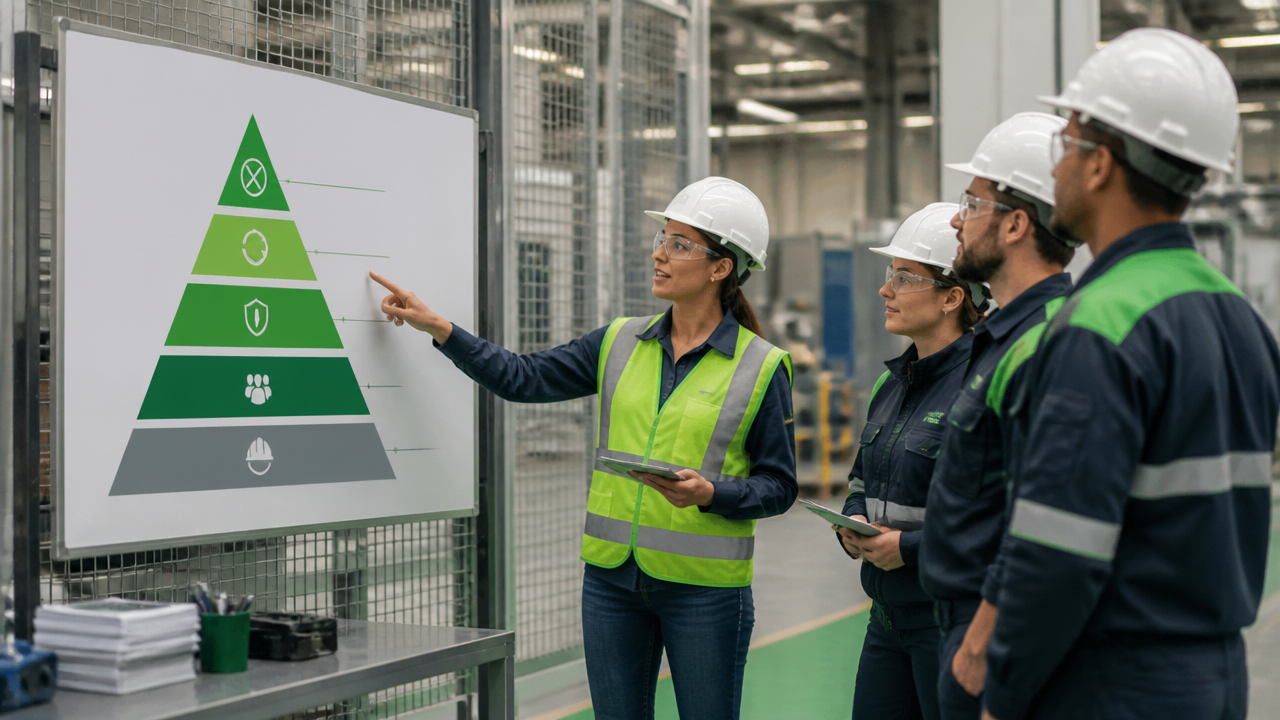
| Nível de controle | Exemplo prático | Quando priorizar |
|---|---|---|
| Eliminação | Retirar uma etapa perigosa do processo | Sempre que o perigo puder deixar de existir |
| Substituição | Trocar insumo agressivo por alternativa menos perigosa | Quando a atividade precisa continuar |
| Engenharia | Enclausuramento, ventilação, sensores, barreiras | Quando é preciso isolar a exposição |
| Administrativo | Permissão de trabalho, rodízio, treinamento | Como complemento de controles mais robustos |
| EPI | Respirador, luva, protetor auditivo | Como última camada ou medida transitória |
A ISO 45001 é obrigatória?
Não, mas isso não a torna secundária. A adoção da norma costuma ser impulsionada por exigências de mercado, auditorias de clientes, cadeias de fornecimento, seguros, licitações e estratégia corporativa.
Além disso, a certificação tem valor reputacional e operacional. Um material técnico do comitê ISO TC 283 sobre a ISO 45001 destaca que a norma foi desenvolvida para substituir a OHSAS 18001, ampliando a integração com outros sistemas de gestão e com o contexto do negócio.
Para empresas brasileiras, isso importa porque a maturidade em SST já não é percebida apenas como obrigação legal. Ela afeta continuidade operacional, elegibilidade em contratos e capacidade de demonstrar gestão consistente de riscos.
Como transformar a matriz de riscos em gestão de verdade
A matriz só ganha valor quando orienta rotina, investimento e decisão. O erro mais comum é preencher planilhas completas e deixá las desconectadas de manutenção, compras, engenharia, treinamento e liderança.
Um modelo enxuto costuma funcionar melhor: cadastro dos perigos, critério de avaliação, risco atual, controles existentes, ação necessária, responsável, prazo e reavaliação. Com isso, a empresa consegue acompanhar pendências críticas e revisar eficácia após mudança de processo, incidente ou auditoria.
A Rekompense atua justamente nesse salto entre conformidade e performance. Em vez de tratar a ISO 45001 como um projeto isolado, a lógica é integrar saúde e segurança com ESG, governança e estratégia, para reduzir risco operacional e fortalecer vantagem competitiva.
Quais evidências mostram que o sistema está funcionando
O sistema está funcionando quando há redução de exposição, resposta rápida a desvios e aprendizado organizacional. Taxa de acidentes é importante, mas sozinha é insuficiente, porque olha o passado e pode esconder fragilidades.
Combine indicadores de resultado com indicadores de processo. Exemplos úteis incluem percentual de ações críticas concluídas no prazo, tempo de tratamento de desvios, cobertura de análise de riscos por atividade, reincidência de quase acidentes e eficácia verificada dos controles implantados.
Também vale acompanhar participação dos trabalhadores, porque a norma reforça consulta e envolvimento. Quanto mais a operação contribui com relatos, percepções de risco e validação de controles, maior a chance de o sistema refletir a realidade e não apenas a intenção documental.
Perguntas frequentes
A ISO 45001 é obrigatória?
Não. A ISO 45001 não é obrigatória por si só, mas pode ser exigida por clientes, cadeias globais, licitações ou políticas internas de governança. Na prática, ela funciona como um padrão reconhecido para estruturar processos, demonstrar diligência e reduzir falhas na gestão de saúde e segurança ocupacional.
Qual é a ISO para gestão de riscos?
No contexto ocupacional, a referência central é a ISO 45001, porque ela define requisitos para um sistema de gestão de saúde e segurança do trabalho. Já a análise de riscos também pode conversar com outras normas e métodos, conforme o setor, o processo e o tipo de perigo avaliado.
Quais são as 4 etapas de uma análise de risco?
Em geral, uma análise de risco segue quatro etapas: identificar perigos, avaliar quem pode ser exposto e com que gravidade, priorizar os riscos com critérios definidos e implementar controles com acompanhamento. O ponto mais importante é transformar o diagnóstico em ação, com responsáveis, prazo e verificação de eficácia.
O que é a certificação ISO 45001?
É o reconhecimento de que a organização implantou um sistema de gestão alinhado aos requisitos da ISO 45001 e foi auditada por uma certificadora independente. A certificação não elimina riscos sozinha, mas comprova que existe método, governança e melhoria contínua na prevenção de acidentes e doenças ocupacionais.
Por que a ISO 45001 substitui a OHSAS 18001?
Porque a ISO 45001 foi criada como norma internacional e trouxe uma visão mais estratégica do contexto da organização, da liderança e da participação dos trabalhadores. Um material técnico do comitê ISO TC 283 destaca que ela foi desenvolvida para substituir a OHSAS 18001 e ampliar a integração com outros sistemas de gestão.